BRETAGNE
X43C ouvre un bureau en Bretagne
X43C poursuit son développement avec l’ouverture d’un bureau au Totem de Saint-Brieuc, au cœur des Côtes-d’Armor.

INDUSTRIE
Les compétences en cybersécurité industrielle restent encore limitées. Sécuriser un environnement industriel nécessite une double compétence : comprendre les principes de cybersécurité issus du monde IT et connaître les architectures et contraintes propres aux systèmes industriels.
27001
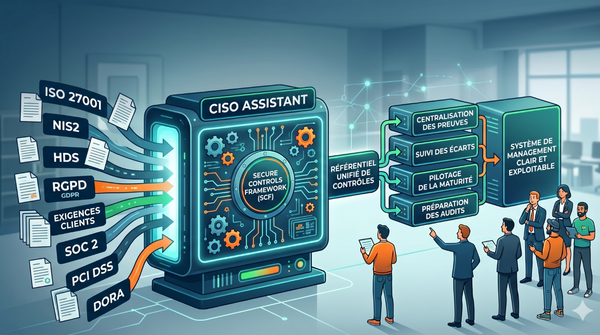
Notre approche consiste à industrialiser la gouvernance cybersécurité autour d’un référentiel unifié de contrôles. Pour cela, nous nous appuyons sur le Secure Controls Framework (SCF)

27001
On ne va pas se mentir : quand l'auditeur débarque, l'ambiance est rarement à la fête. Entre les non-conformités qui font peur et les procédures oubliées, on a vite fait de vouloir se cacher sous son bureau.
Les compétences en cybersécurité industrielle restent encore limitées. Sécuriser un environnement industriel nécessite une double compétence : comprendre les principes de cybersécurité issus du monde IT et connaître les architectures et contraintes propres aux systèmes industriels.
Notre approche consiste à industrialiser la gouvernance cybersécurité autour d’un référentiel unifié de contrôles. Pour cela, nous nous appuyons sur le Secure Controls Framework (SCF)
On ne va pas se mentir : quand l'auditeur débarque, l'ambiance est rarement à la fête. Entre les non-conformités qui font peur et les procédures oubliées, on a vite fait de vouloir se cacher sous son bureau.

Le conseil en cybersécurité a longtemps reposé sur un modèle centré sur la production : rédaction de livrables, formalisation des exigences, conseils. Avec l’arrivée de l’intelligence artificielle, cette logique évolue.

X43C est partenariat avec CISO Assistant afin de renforcer l’accompagnement des organisations dans la structuration et le pilotage de leur cybersécurité.

De nombreuses attaques trouvent leur origine chez les fournisseurs. Auditer vos fournisseurs selon les meilleures pratiques TPRM.
X43C – Accélérateur de décision en cybersécurité
L'inventaire des fournisseurs, c'est souvent le décor d’un bon Western. On construit une belle façade, mais dès qu'on pousse la porte, on se rend compte qu'il n'y a personne dans le saloon.
Le conseil en cybersécurité a longtemps reposé sur un modèle centré sur la production : rédaction de livrables, formalisation des exigences, conseils. Avec l’arrivée de l’intelligence artificielle, cette logique évolue.
X43C est partenariat avec CISO Assistant afin de renforcer l’accompagnement des organisations dans la structuration et le pilotage de leur cybersécurité.
De nombreuses attaques trouvent leur origine chez les fournisseurs. Auditer vos fournisseurs selon les meilleures pratiques TPRM.
La norme ISO 27001 est aujourd’hui une référence incontournable pour démontrer son engament pour la sécurité de l'information

Notre intervention en replay : Sécurité de la Supply Chain : pourquoi l’inventaire ne suffit plus
L’Assistance à Maîtrise d’Ouvrage (AMOA), c’est bien plus qu’un simple accompagnement de projet. C’est le lien entre la direction, les métiers et la technique.

La norme ISO 19011 est la référence internationale pour la conduite des audits de systèmes de management.

X43C intervient en tant que formateur auprès de l'organisme de formation HS2 sur la formation LEAD AUDITEUR ISO 27001
Podcast : La cybersécurité expliquée à ma grand-mère : ISO27001